Carta fedeltà digitale e GDPR: cosa devi sapere
Vuoi usare una carta fedeltà digitale ma non sei sicuro che sia conforme al GDPR? È comprensibile. Come titolare di un'attività, vuoi fidelizzare i clienti — ma non a scapito della protezione dei dati. Questa guida risponde a ogni domanda sulla protezione dei dati e le carte fedeltà digitali. Chiara, onesta, senza legalese.
TL;DR
Stempely è conforme al GDPR. Nessun nome, nessuna email, nessun numero di telefono. I clienti rimangono anonimi. Server nell'UE (Germania). Nessuna condivisione di dati con terzi.
Ironicamente, gli elenchi di clienti scritti a mano accanto alla cassa sono il vero rischio GDPR — maggiori informazioni di seguito.
Titolari di attività che fidelizzano i clienti in conformità al GDPR
"In precedenza avevamo un elenco di clienti scritto a mano accanto alla cassa. Quando ho scoperto che poteva essere un problema GDPR, sono passata subito a Stempely. Ora tutto è anonimo e comunque efficace."
M. B.
Titolare di panetteria, Stuttgart
"Il mio commercialista mi ha chiesto se le mie tessere fedeltà fossero conformi al GDPR. Con Stempely ho potuto dimostrarlo direttamente: nessun dato personale, server in Germania. Questione chiusa."
T. K.
Titolare di caffè, Hamburg
"Le notifiche push erano il mio punto critico. Con Stempely tutto funziona tramite opt-in e ID anonimi. Il mio avvocato ha dato il via libera — senza riserve."
S. R.
Titolare di parrucchiere, München
Capire la protezione dei dati
Quali dati salva una carta fedeltà digitale?
Prima la domanda più importante: quali dati finiscono effettivamente sul server quando un cliente usa la tua tessera fedeltà?
Con Stempely la risposta è: il minimo indispensabile. Quando un cliente scansiona il tuo codice QR, accade quanto segue:
ID cliente anonimo
Un ID generato casualmente che non consente di risalire alla persona
Numero di timbri
Quanti timbri ha accumulato il cliente
Stato del premio
Se un premio è riscattabile o è già stato riscattato
Ultima visita
Quando è stato scansionato l'ultimo timbro — come data, senza tracciamento dell'orario
Nome o nome completo
Non raccolto — Stempely non lo richiede mai
Indirizzo email
Non raccolto — nessun account richiesto
Numero di telefono
Non raccolto — le notifiche push funzionano tramite ID dispositivo anonimo
Dati di localizzazione
Nessun tracciamento GPS, nessun geofencing, nessun profilo di spostamento
In sintesi: Stempely sa che «Dispositivo #A7x9» ha 7 timbri presso la tua attività. Stempely non sa che il dispositivo appartiene a Giulia Rossi, 34 anni, residente in via Roma 12. Ed è esattamente questo il punto.
Stempely è conforme al GDPR?
Sì — e non perché abbiamo un'informativa sulla privacy di 40 pagine, ma perché il sistema è costruito fin dall'inizio per non avere bisogno di dati personali.
Il GDPR si applica quando vengono trattati dati personali — ovvero dati attribuibili a una persona specifica. Poiché Stempely lavora esclusivamente con ID anonimi generati casualmente e non memorizza informazioni identificative, la stragrande maggioranza dei requisiti GDPR semplicemente non si applica.
0
punti dati personali per cliente
DE/UE
posizione del server — i dati non lasciano l'UE
0
terzi con accesso ai dati dei clienti
Cosa fa Stempely concretamente per la conformità al GDPR:
- Privacy by Design: il sistema non raccoglie dati personali fin dall'inizio
- Minimizzazione dei dati: solo i dati tecnicamente necessari per la tessera fedeltà
- Server in Germania/UE: nessun trasferimento di dati verso paesi terzi
- Nessuna condivisione di dati: né con partner pubblicitari né con data broker
- Opt-in per le notifiche push: notifiche solo con il consenso attivo del cliente
- Nessun tracciamento: nessun cookie pubblicitario o di tracciamento, nessun fingerprinting, nessun profilo di spostamento
I clienti devono dare il consenso?
È la domanda che crea più confusione nei titolari di attività. La risposta breve: No, non è necessaria alcuna dichiarazione di consenso separata.
Perché? Perché il GDPR richiede il consenso solo quando vengono trattati dati personali. Poiché Stempely non raccoglie tali dati, l'obbligo di consenso non si applica.
Ciò che accade comunque è un'azione attiva del cliente: scansiona il codice QR — con la fotocamera del telefono o l'app Stempely —, salva la tessera fedeltà e decide consapevolmente di partecipare al tuo programma fedeltà. Non è una raccolta passiva di dati — è una decisione volontaria e consapevole.
Confronto: Consenso
Sistema newsletter classico
Indirizzo email obbligatorio. Double opt-in obbligatorio. Dichiarazione di consenso da documentare. Diritto di recesso da spiegare. Obblighi di conservazione da rispettare.
Tessera fedeltà Stempely
Nessuna email. Nessun account. Nessun double opt-in. Il cliente scansiona, accumula timbri, riscatta premi. Fatto. Nessuna dichiarazione di consenso necessaria.
Dove vengono memorizzati i dati?
Tutti i dati di Stempely sono memorizzati su server in Germania e nell'UE. Non c'è alcun trasferimento di dati negli USA o in altri paesi terzi.
Perché è importante: dalla sentenza Schrems II della CGUE, il trasferimento di dati negli USA è giuridicamente problematico. Molti strumenti SaaS usano AWS, Google Cloud o Azure con data center statunitensi — creando un rischio di conformità per i loro clienti. Stempely evita completamente questo problema.
Stempely
- Server in Germania/UE
- Nessun trasferimento di dati verso paesi terzi
- Infrastruttura conforme al GDPR
- I dati rimangono nell'UE
Molti altri strumenti
- Server negli USA (AWS, Google Cloud)
- Trasferimento di dati verso paesi terzi
- Rischio Schrems II
- Clausole contrattuali aggiuntive necessarie
Le carte fedeltà di carta sono più sicure per la privacy?
Molti lo pensano — ma è vero il contrario.
Una tessera fedeltà cartacea in sé è neutrale dal punto di vista della protezione dei dati. Non contiene dati personali. Il problema è altrove: nelle pratiche che si sviluppano attorno ad essa.
Ciò che molti negozi fanno parallelamente (e non dovrebbero fare):
- Tenere elenchi di clienti scritti a mano con nomi e numeri di telefono
- Conservare dati dei clienti in file Excel non protetti sul portatile
- Raccogliere biglietti da visita e usarli per il marketing senza consenso
- Creare gruppi WhatsApp con i numeri dei clienti
Tutto ciò costituisce trattamento di dati personali — ed è quindi soggetto al GDPR. Hai bisogno di una base giuridica, di un registro delle attività di trattamento, di un'informativa sulla privacy e del consenso documentato di ogni singolo cliente.
Con Stempely nulla di tutto ciò accade — nessun nome, nessun numero, nessun elenco. La tessera fedeltà digitale rende superfluo l'elenco di clienti scritto a mano e quindi il maggior rischio GDPR nel negozio.
Notifiche push e protezione dei dati
Le notifiche push sono uno dei maggiori vantaggi di una tessera fedeltà digitale: puoi recuperare clienti inattivi, lanciare promozioni flash o ricordare ai clienti che sono vicini al loro premio. Ma le notifiche push sono davvero conformi al GDPR?
Sì — se implementate correttamente. E con Stempely è esattamente così.
Opt-in tramite il sistema operativo
Quando un cliente usa l'app Stempely, iOS o Android chiede esplicitamente: «Questa app può inviarti notifiche?» Le notifiche push vengono attivate solo con «Sì».
Consegna anonima
La notifica push viene inviata a un ID dispositivo anonimo. Stempely non conosce né il nome né l'email del destinatario. È tecnicamente impossibile attribuire il messaggio a una persona.
Disattivabile in qualsiasi momento
Il cliente può disattivare le notifiche push in qualsiasi momento nelle impostazioni di sistema — senza eliminare l'app, senza contattarti. Pieno controllo nelle mani del cliente.
Confronto con l'email marketing: Per una newsletter hai bisogno dell'indirizzo email del cliente, di una conferma di double opt-in, del consenso documentato e di un'opzione di disiscrizione funzionante. Con Stempely push non hai bisogno di nulla di tutto ciò. Il cliente decide tramite le impostazioni di sistema — e tu invii a un ID anonimo.
Da spuntare
Checklist: fidelizzazione clienti conforme al GDPR
7 punti da verificare come titolare di un'attività — che tu usi Stempely o meno.
Nessun elenco di clienti scritto a mano
Se raccogli nomi e numeri di telefono su carta, hai bisogno di una base giuridica e del consenso documentato di ogni cliente.
Nessun file Excel non protetto
Dati dei clienti in un file Excel sul portatile? Senza crittografia e controllo degli accessi è una violazione del GDPR.
Nessun marketing WhatsApp senza consenso
I gruppi WhatsApp o le liste broadcast con i clienti sono illegali senza consenso documentato — e WhatsApp stesso è problematico dal punto di vista della protezione dei dati.
Esporre l'informativa sulla privacy nel negozio
Se tratti dati personali (ad es. per una newsletter), un'informativa sulla privacy deve essere disponibile.
Tenere un registro delle attività di trattamento
Ogni azienda deve documentare i dati che tratta. Con Stempely la voce è minima, poiché non vengono trattati dati personali dei clienti.
Notifiche push solo con opt-in
Le notifiche ai clienti possono essere inviate solo se il cliente ha dato il suo consenso attivo. Con Stempely il sistema operativo lo gestisce automaticamente.
Memorizzare i dati su server UE
Se usi strumenti digitali, assicurati che i dati rimangano nell'UE. Stempely memorizza tutto in Germania — nessun trasferimento verso paesi terzi.
Nessun contratto · Nessuna carta di credito · Pronto in 5 minuti
Protezione dei dati e fidelizzazione clienti
Conforme al GDPR e con piena visibilità
I dati anonimi non significano meno informazioni. Vedi timbri, premi e attività — senza mai conoscere un nome.
1.281
Clienti totali
6.316
Timbri totali
3.114
Premi riscattati
Live
Timbri oggi
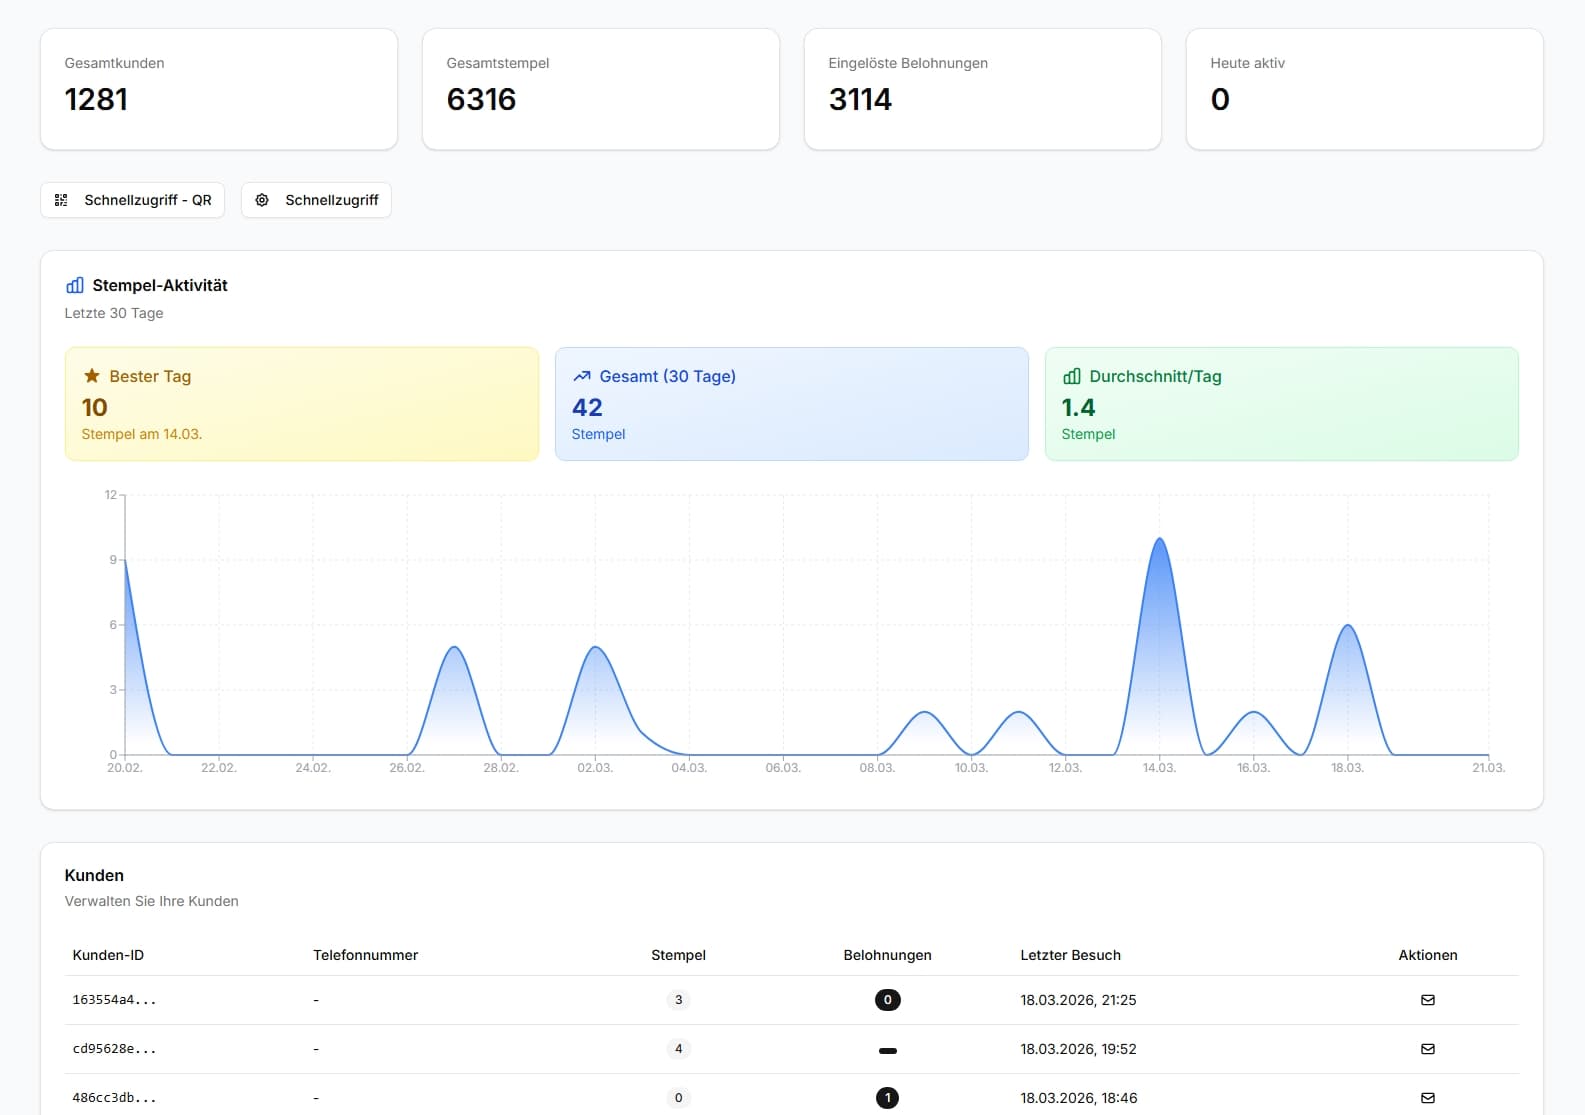
Dati di produzione reali. Tutti i clienti anonimi — nessun nome, email o numero di telefono visibile.
Scegli il tuo piano
Tutte le funzionalità gratis fino a 25 clienti. Poi Premium.
Stempely
- Fino a 25 clienti
- Carta fedeltà digitale
- Scanner codici QR
- Timbri contactless (NFC)
- Invia offerte e promemoria
- Statistiche
- Codice QR con logo
- Elenco clienti
- Maggiore visibilità sul web
- Supporto prioritario
Franchising
- Tutto di Premium
- Più sedi
- Condizioni personalizzate
- Account manager dedicato
Tutti i prezzi sono IVA inclusa.
8 domande frequenti: carta fedeltà digitale e GDPR
Quali dati personali memorizza Stempely?
Stempely non memorizza dati personali come nomi, indirizzi email o numeri di telefono. I clienti vengono identificati esclusivamente tramite un ID anonimo generato casualmente. Come titolare dell'attività vedi solo: numero di timbri, stato del premio e ultima visita — senza sapere esattamente chi è la persona.
Ho bisogno di una dichiarazione di consenso dai miei clienti?
Poiché Stempely non tratta dati personali, non è necessaria alcuna dichiarazione di consenso separata. La scansione del codice QR — con la fotocamera del telefono o nell'app Stempely — è un'azione attiva e volontaria del cliente. Non c'è alcun tracciamento né cookie pubblicitari. Chi salva la tessera tramite Apple Wallet o Google Wallet riceve nel browser un unico cookie che riconosce soltanto la sua tessera fedeltà — senza nome, senza indirizzo email.
Dove vengono memorizzati i dati di Stempely?
Tutti i dati sono memorizzati su server in Germania e nell'UE. Stempely non utilizza servizi cloud statunitensi dove potrebbe avvenire un trasferimento di dati verso paesi terzi. I dati non lasciano l'UE.
Le tessere fedeltà cartacee sono sicure dal punto di vista della protezione dei dati?
No, al contrario. Molti negozi tengono parallelamente elenchi di clienti scritti a mano con nomi e numeri di telefono — questo è un trattamento di dati personali e richiede una base giuridica ai sensi del GDPR. Le tessere fedeltà cartacee in sé sono neutrali dal punto di vista della protezione dei dati, ma le pratiche circostanti spesso non lo sono.
Stempely condivide dati con terzi?
No. Stempely non vende, condivide o trasferisce dati dei clienti a terzi. I tuoi dati aziendali e i dati dei timbri anonimizzati ti appartengono. Non ci sono partner pubblicitari, data broker né tracciamento da parte di fornitori terzi.
Come funzionano le notifiche push in conformità con la protezione dei dati?
Le notifiche push vengono inviate solo se il cliente le ha attivamente autorizzate nell'app (opt-in tramite il sistema operativo). Il messaggio viene inviato a un ID dispositivo anonimo — Stempely non conosce né il nome né l'email del destinatario. I clienti possono disattivare le notifiche in qualsiasi momento nelle impostazioni di sistema.
Come titolare dell'attività, devo tenere un registro delle attività di trattamento?
In linea di principio sì — ogni azienda deve tenere un registro delle attività di trattamento ai sensi dell'Art. 30 GDPR. Tuttavia, poiché Stempely non tratta dati personali dei clienti, la voce è minima. Il trattamento si limita ai dati anonimi dei timbri e ai tuoi dati aziendali (login, email).
Posso usare Stempely senza che i clienti installino un'app?
Sì. I clienti possono salvare la loro tessera fedeltà senza app, direttamente in Apple Wallet o Google Wallet — anche in questo caso senza account, senza indirizzo email e senza nome. In alternativa c'è l'app gratuita Stempely, anch'essa senza account e senza dati personali, ma con notifiche push. In entrambi i casi il cliente decide attivamente se vuole partecipare.
"Il mio commercialista ha dato il via libera — nessun dato personale, server in Germania. Questione chiusa."
— T. K., Titolare di caffè, Hamburg
Fidelizza i clienti in conformità al GDPR. A partire da oggi.
Nessun dato personale, nessuna dichiarazione di consenso, nessun elenco di clienti su carta. Il tuo programma fedeltà digitale è attivo in 5 minuti.
Il piano gratuito rimane gratuito — senza scadenza, senza trucchi.
Inizia ora — nessun contratto, nessuna carta di creditoGratis per sempre · Conforme al GDPR · Server nell'UE (Germania)
Disponibile anche direttamente come app